Alerta por ciberespionaje: un grupo vinculado a China apuntó contra gobiernos de ocho países de América Latina
MUNDO Agencia 24 Noticias
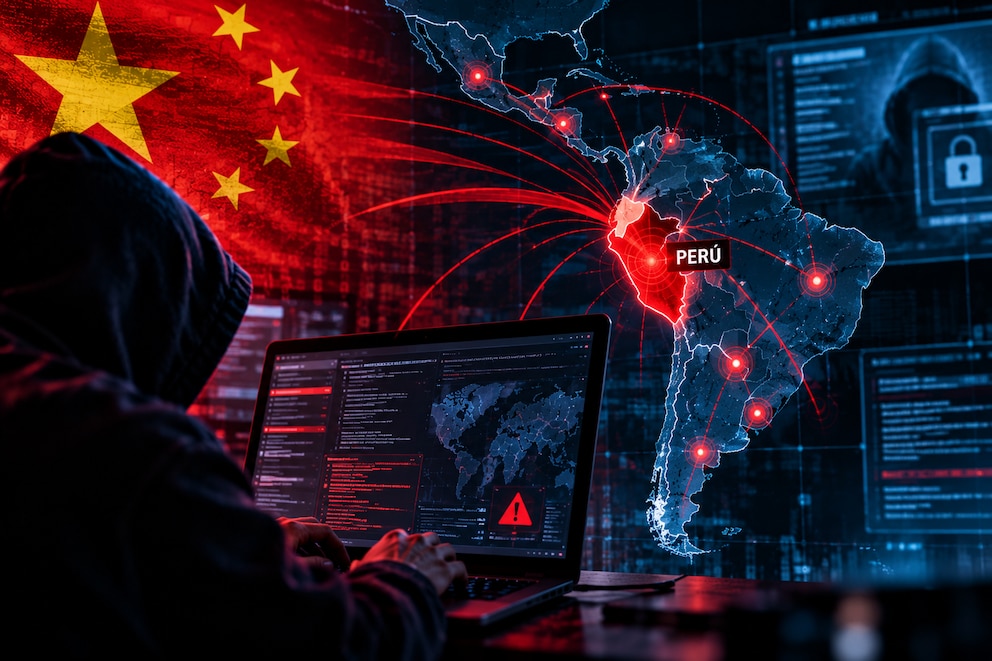
Un grupo de ciberespionaje asociado por investigadores con China concentró buena parte de sus operaciones recientes en América Latina y puso bajo la lupa a organismos gubernamentales de ocho países de la región, entre ellos Argentina y Perú.
La actividad fue detectada por especialistas de ESET Research, quienes identificaron que aproximadamente el 90% de los objetivos registrados entre mediados de 2025 y 2026 estaban ubicados en América Latina.
La investigación atribuye las operaciones a FamousSparrow, un grupo catalogado como una amenaza persistente avanzada (APT) y vinculado a campañas de espionaje informático. En esta nueva etapa, los atacantes comenzaron a utilizar una herramienta maliciosa denominada SparroWocky, diseñada para operar sobre los dispositivos comprometidos.
Un nuevo malware para controlar equipos
Según el análisis, SparroWocky permite ejecutar comandos de manera remota, modificar o manipular archivos y recopilar información almacenada en los sistemas afectados.
El uso de esta herramienta forma parte de una campaña que, de acuerdo con los investigadores, tuvo un marcado foco regional durante el período analizado.
El informe fue publicado el 17 de septiembre de 2026 y señala que se detectaron ataques o intentos de compromiso contra organismos gubernamentales de Argentina, Ecuador, Guatemala, Honduras, Panamá, Perú, Puerto Rico y Venezuela.
La amplitud geográfica de los objetivos llevó a los investigadores a destacar el peso que adquirió América Latina dentro de las operaciones recientes atribuidas a FamousSparrow.
Qué se sabe sobre los objetivos
La investigación permitió identificar a los países alcanzados por la campaña, aunque no todos los detalles de las operaciones fueron difundidos públicamente.
En el caso de Perú, por ejemplo, ESET confirmó su inclusión entre los países objetivo, pero no identificó qué organismos específicos fueron apuntados ni informó sobre una extracción comprobada de información clasificada.
Una situación similar obliga a diferenciar entre la identificación de un objetivo y la confirmación de una intrusión exitosa. Que un organismo aparezca dentro del conjunto analizado no implica necesariamente que los atacantes hayan logrado acceder a información sensible o mantener el control de sus sistemas.
Una campaña con foco regional
El dato que más sobresale del informe es la concentración geográfica de la actividad. De acuerdo con ESET, nueve de cada diez objetivos observados durante el período estudiado se encontraban en América Latina.
El fenómeno vuelve a poner en el centro de la escena la seguridad informática de los organismos públicos, particularmente frente a campañas de espionaje que utilizan herramientas capaces de ingresar en sistemas, ejecutar instrucciones y extraer información.
La utilización de SparroWocky representa además una nueva herramienta dentro del arsenal atribuido a FamousSparrow y evidencia la evolución de las técnicas empleadas en este tipo de operaciones de ciberespionaje.
Últimas noticias


Crisis de vivienda en España: el desalojo de una jubilada de 87 años desató un masivo acampe en la Puerta del Sol de Madrid
AGENCIA INTERNACIONAL DE NOTICIAS


Te puede interesar

El petróleo superó los USD 106 tras el rechazo de Trump a la propuesta de Irán para reabrir el estrecho de Ormuz
AGENCIA INTERNACIONAL DE NOTICIAS
MUNDO


Von der Leyen confirmó un desembolso de USD 790 millones en ayuda humanitaria para África, Medio Oriente y Ucrania
AGENCIA INTERNACIONAL DE NOTICIAS
MUNDODaniel Noboa envió mensaje a Abelardo de la Espriella tras captura de esposa e hija de alias Fito: “Juntos y con resultados”
AGENCIA INTERNACIONAL DE NOTICIAS
MUNDOLo más visto
China afirmó que respeta la decisión de Trump de empezar a llamarle “superinteligencia” a la IA
AGENCIA INTERNACIONAL DE NOTICIAS
MUNDO
Lula prohíbe las apuestas deportivas y los casinos en línea en Brasil a nueve días de las elecciones
AGENCIA INTERNACIONAL DE NOTICIAS
El petróleo superó los USD 106 tras el rechazo de Trump a la propuesta de Irán para reabrir el estrecho de Ormuz
AGENCIA INTERNACIONAL DE NOTICIAS
MUNDODaniel Noboa envió mensaje a Abelardo de la Espriella tras captura de esposa e hija de alias Fito: “Juntos y con resultados”
AGENCIA INTERNACIONAL DE NOTICIAS
MUNDOTrump espera retomar esta semana las negociaciones con Irán tras rechazar su propuesta
AGENCIA INTERNACIONAL DE NOTICIAS
Colombia hace la mayor compra de productos químicos venezolanos en los últimos 12 años
AGENCIA INTERNACIONAL DE NOTICIAS
Regresa a Venezuela la jefa de comunicaciones de María Corina Machado
AGENCIA INTERNACIONAL DE NOTICIAS
AMÉRICA LATINA